AI创新案例
DeepSeek Harness 团队分享 Super-agent 架构设计探索
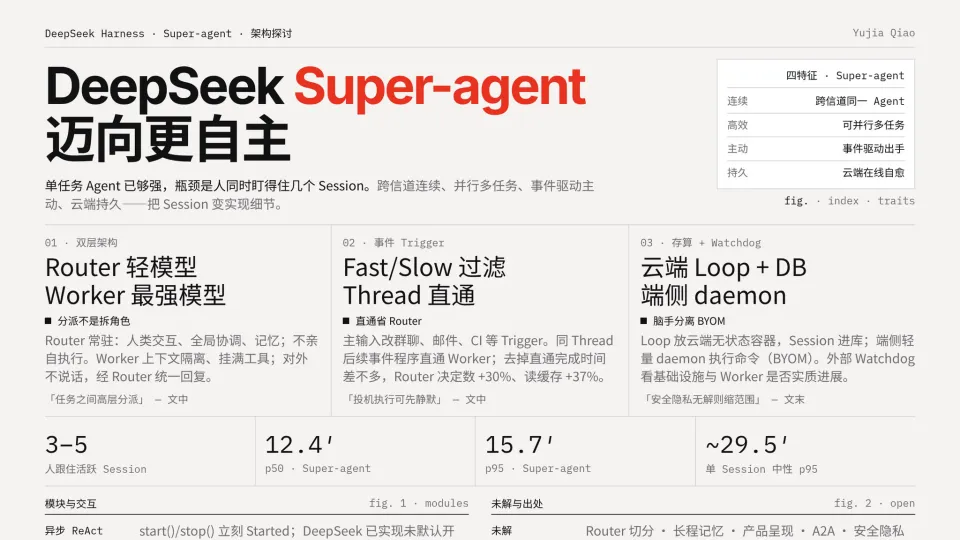
完整中文导读
DeepSeek Harness 团队提出 Super-agent 设计,认为单任务 Agent 已够强,瓶颈变成人同时能盯住几个 Session,通常只有 3–5 个活跃 Session。
中文整理
作者 / 来源:meng shao (@shao__meng) · 原文时间:2026年10月31日 22:41(北京时间)
原作者信息要点
DeepSeek Harness 团队工程架构分享提出 Super-agent 设计探索,主笔为 Yujia Qiao,原型仓库为 deepseek-ai/dsh-superagent-prototype。团队认为单任务 Agent 已够强,瓶颈转为“人同时盯得住几个 Session”,并称一个人通常只能跟住约 3–5 个活跃 Session。
作者提出 Super-agent 四个基础特征:连续(IM、GitHub 评论像同一个 Agent)、高效(并行多任务)、主动(持续观察环境、该出手才出手)、持久(始终在线、异常自愈)。举例包括同一开发任务在 IM 与 GitHub 间连续推进,以及公共群无人 @ 也能主动定位根因并提修复 PR。
架构拆为五部分。其一为双层 Router/Worker:Router 常驻,承接人类交互与全局协调,不亲自执行具体任务,甚至可不挂 Bash;Worker 上下文隔离、挂满工具、专做单任务,对外不直接说话,状态汇报给 Router。作者称 Router 往往用更轻模型即可,并刻意区分于“一个复杂任务内部拆角色”的 Agent Team。
其二为事件驱动:以群聊、邮件、日程、Code Review、CI 等半结构化 Trigger 为主输入;两级过滤分 Fast/Slow Path,程序规则先砍噪音,再由 LLM 语义判断;同一 PR、IM 话题或邮件串视为 Thread,Router 冷启动建 Worker 并订阅后,同 Thread 后续事件程序直通 Worker;Thread 与 Worker 为多对多。另含 Inline & Spill 加链式召回、投机执行。
其三为面向人的交互:异步 ReAct 将耗时工具从同步 run() 改为 start()/stop(),立即返回 Started,结果事后作为事件投回;作者称 DeepSeek Harness 已实现但尚未默认开启。输出按信道调整带宽,IM 单次回复不超过约 100 词,GitHub/邮件写结构化背景、改动说明与验证。
其四为计算、状态与环境分离:Loop 放云端无状态弹性容器,Session 状态进数据库以实现持久在线;重状态执行环境留在原地,端侧只跑无会话状态的轻量 daemon 执行命令并回结果,支持 BYOM。作者称与 Anthropic“脑手分离”对齐,但更强调个人机上未提交改动与本地凭据。
其五为外部 Watchdog:独立 Watchdog Session 定时消息驱动,既看接口/状态等基础设施,也用模型看 Worker 有无实质进展、是否跑偏;维护者可用自然语言让它改提示词或触发规则。
实验为合成负载、初步参考:约 300 条消息、约 20 条工作请求,编码用耗时占位工具。Super-agent 任务完成时间 p50/p95 约 12.4/15.7 分钟;对照“单 Session + Subagent”在中性提示下模型 5 次都不委派、被新消息打断,p95 约 29.5 分钟,强调委派后仍整体更慢且偶发长尾;代价是多会话带来更高读缓存 token。去掉直通后完成时间差不多,但 Router 决定数约 +30%、读缓存 token 约 +37%。Router 压测中 Trigger 从约 1 条/分到约 40 条/分,平均 batch 1.0→2.8,单次请求 2.5s→3.9s,单个决定分摊推理时间 6.4s→1.6s。
未解问题包括:Router 何时切分、Worker 何时直连通信;跨月长程记忆;Session 对用户隐藏后产品侧任务呈现与中途介入;组织级上下文边界与 A2A;云端 Loop 加端侧 daemon 的入侵面与“用不接触凭据本身”的凭据使用。作者强调若安全隐私无解,Super-agent 只能缩在很小的可信范围里。
本站整理与观察
本站观察:该分享的核心主张是把 Session 从产品基本单位降为实现细节,以 Router/Worker 分层换取跨信道连续性与并行吞吐,这一取舍在文中被明确承认为持续存在的权衡。
本站观察:实验数据来自合成负载与耗时占位工具,作者自述为初步参考,不能直接外推为真实编码任务的性能结论;直通机制的主要收益被定位为节省 Router 开销,而非加快任务完成。
本站观察:安全与隐私被作者置于前置条件位置,云端 Loop 与端侧 daemon 的组合在个人机凭据与未提交改动场景下,其风险边界尚未在文中给出方案。
材料为团队架构分享与原型说明,实验为合成负载、初步参考,未提供可复核的完整压测细节;文中“已实现但尚未默认开启”等状态描述仅代表作者说法,未经本站独立验证。未解问题部分为作者自述,本站观察仅为基于文本的推论,不构成对系统实际效果或安全性的验证。
本文为来源内容的中文摘要与整理,不代表原文全文翻译。完整信息请查阅来源原文。